Überblick über den Tenant
Teams, SharePoint, OneDrive, Entra ID, Benutzer, Gruppen, Lizenzen, Apps und Risiken zentral sehen.
ATHENTRA COMPLIANCE
Athentra Compliance liefert eine umfassende, automatisierte und KI-gestützte Compliance-Lösung für Ihre Microsoft-365-Umgebung. Sie setzen Richtlinien durch, erkennen Verstöße und ergreifen — KI-gestützt — die richtigen Maßnahmen, wenn es nötig ist. Mit geplanten Berichten und intelligenten Auswertungen hält Athentra Ihre Plattform sicher, regelkonform und unter Kontrolle — ohne manuellen Aufwand.
Book a Demo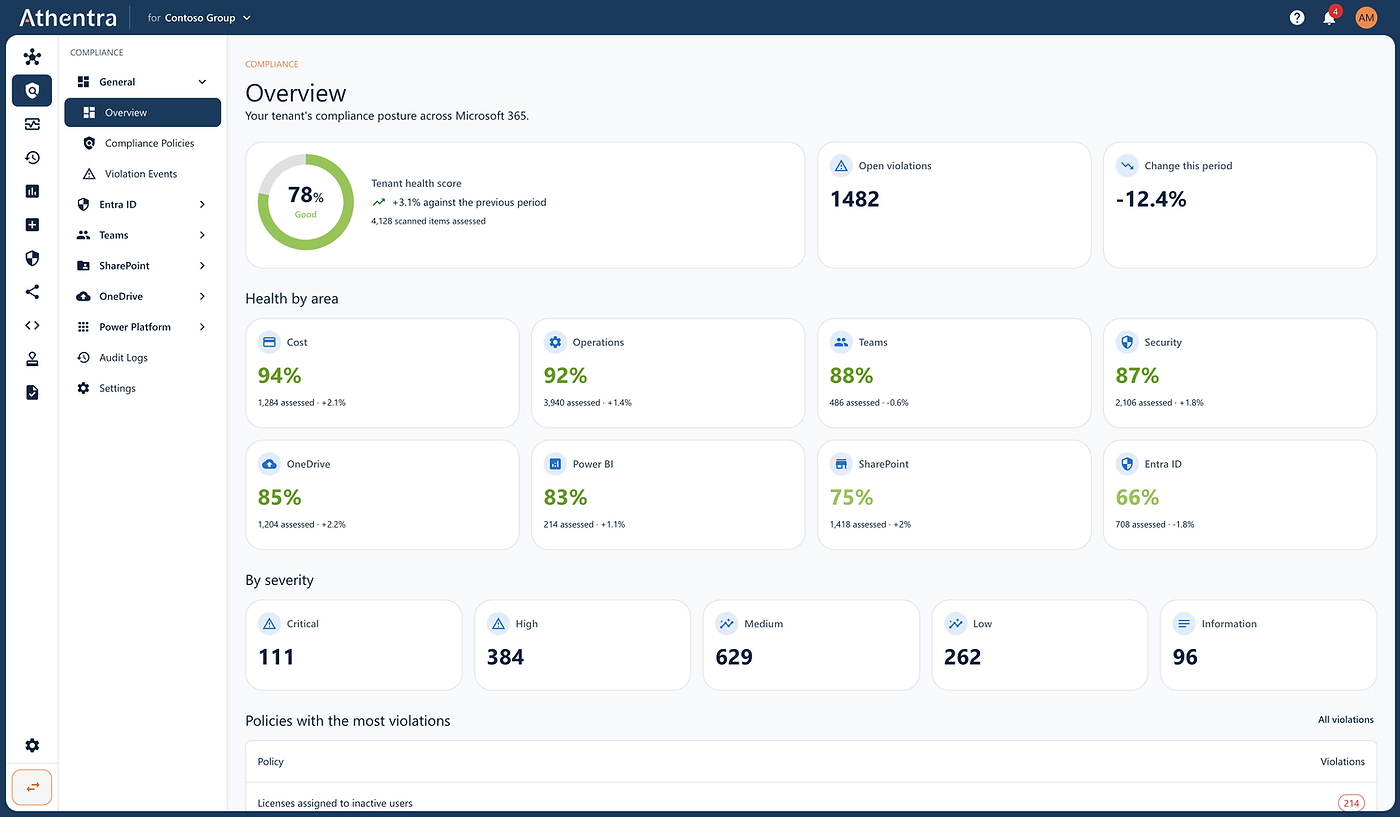
Teams, SharePoint, OneDrive, Entra ID, Benutzer, Gruppen, Lizenzen, Apps und Risiken zentral sehen.
Benutzer, Gruppen, Teams, Sites, Laufwerke, Apps, Flows, Lizenzen und ihre Beziehungen analysieren.
Ein vollständiges Governance-System einschalten — mit 100+ einsatzbereiten Microsoft-365-Richtlinien.
Governance-Regeln erstellen oder erweitern, damit sie zu den besonderen Compliance-Anforderungen Ihrer Organisation passen.
Risiken, Fehlkonfigurationen, inaktive Ressourcen, Freigabeprobleme und regelwidrige Einstellungen automatisch erkennen.
Verstöße erfassen — mit betroffenen Benutzern, Teams, Sites, Gruppen, Richtlinien, Schweregrad und Dienst.
Bei Verstößen automatisch benachrichtigen, beheben, deaktivieren, entfernen, archivieren oder aktualisieren.
Mit dem Athentra AI Copilot Tenant-Daten erkunden, Probleme untersuchen und Governance-Empfehlungen erhalten.
KI-generierte Erklärungen, Behebungshinweise und Handlungsvorschläge zu Governance-Problemen erhalten.
Governance, Richtlinien, Verstöße, Berichte und Microsoft-365-Metadaten an einer Stelle verwalten.
Governance-Zustand, Verstoßtrends, Schweregrade und Wirksamkeit der Richtlinien zentral einsehen.
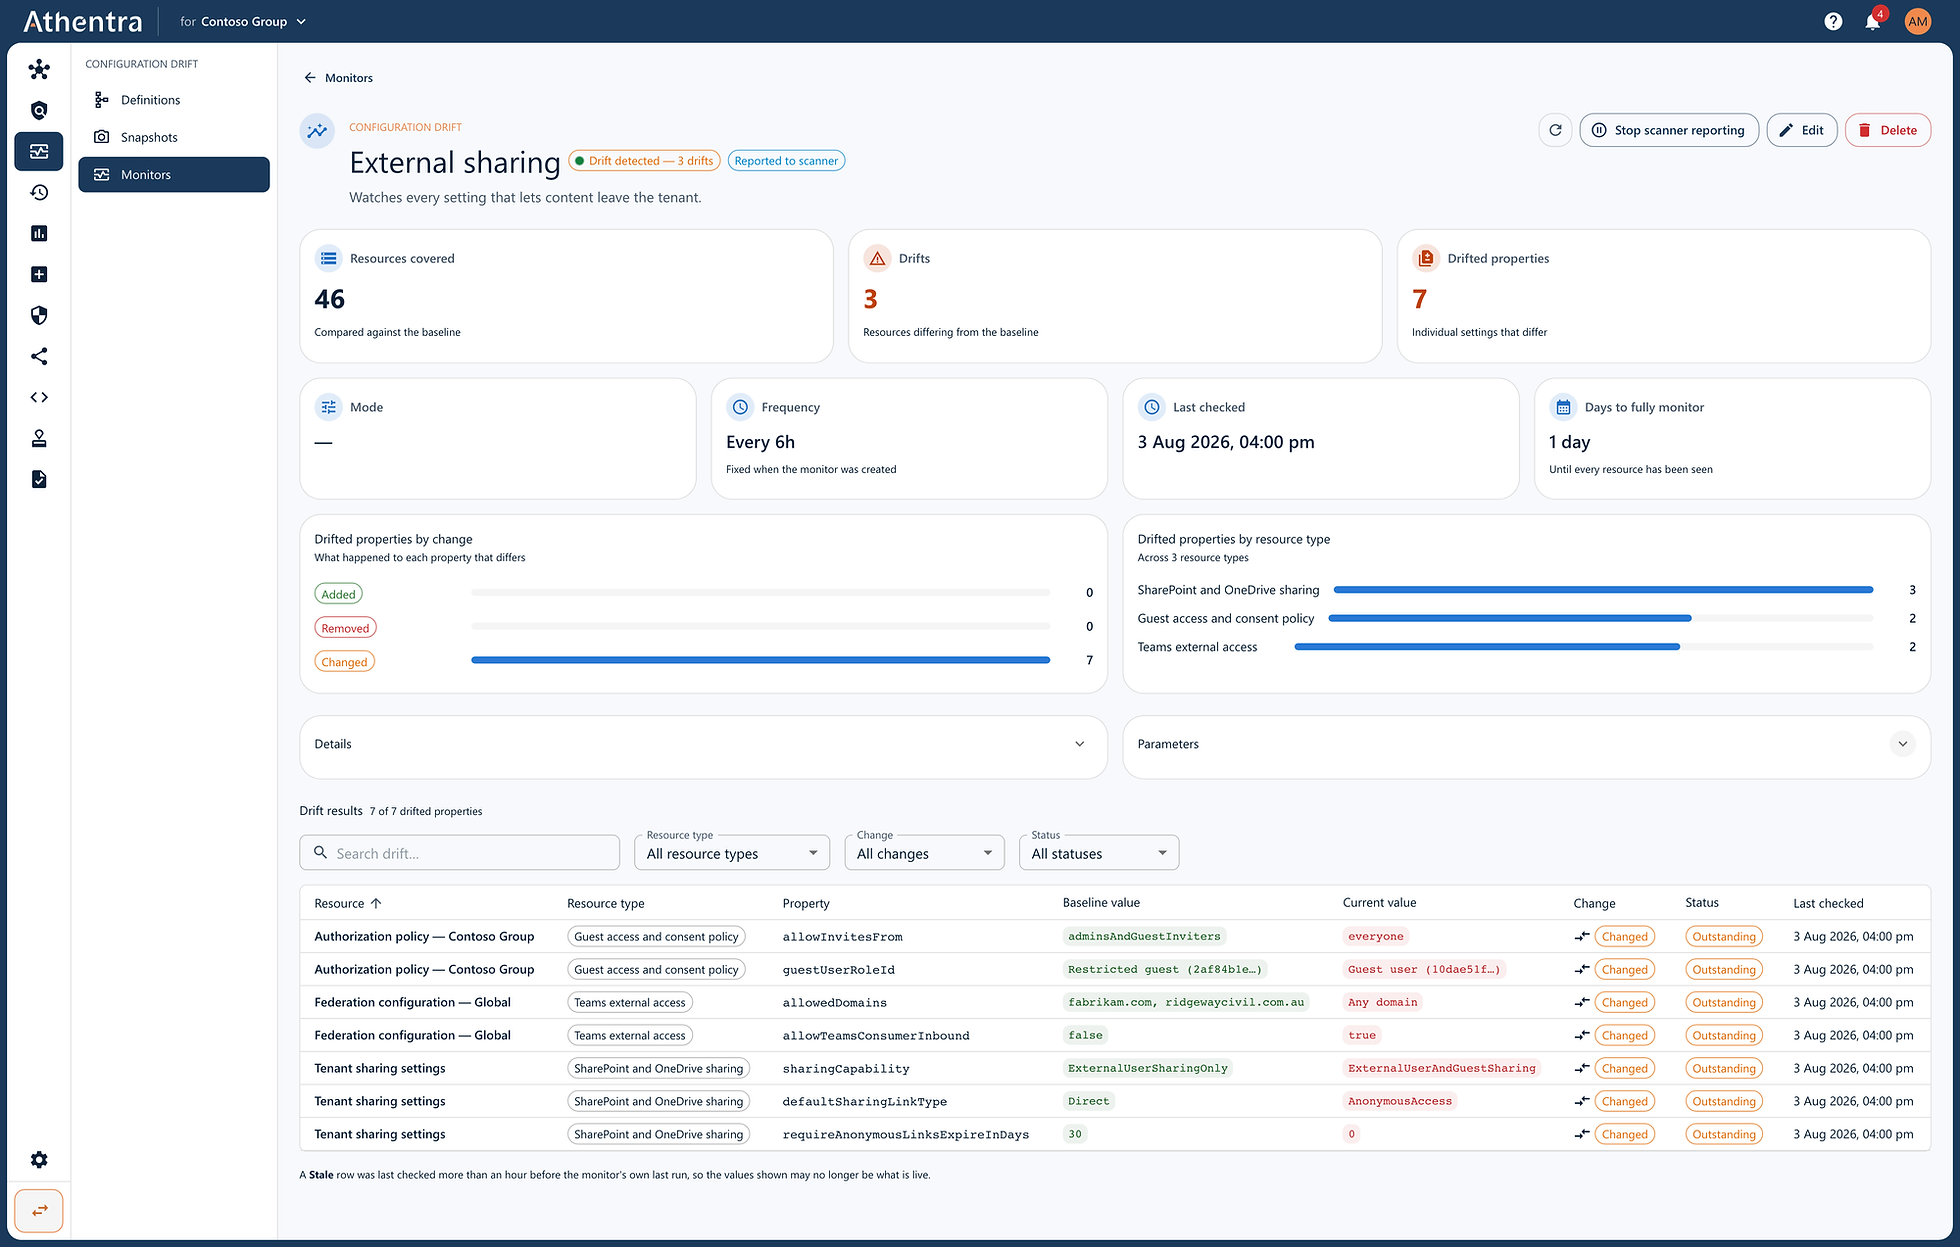
Änderungen erkennen, die von freigegebenen Microsoft-365-Konfigurationen abweichen.
Momentaufnahmen des Tenants festhalten und spätere Änderungen mit den freigegebenen Konfigurationen vergleichen.
A tour of Athentra Compliance
01/11
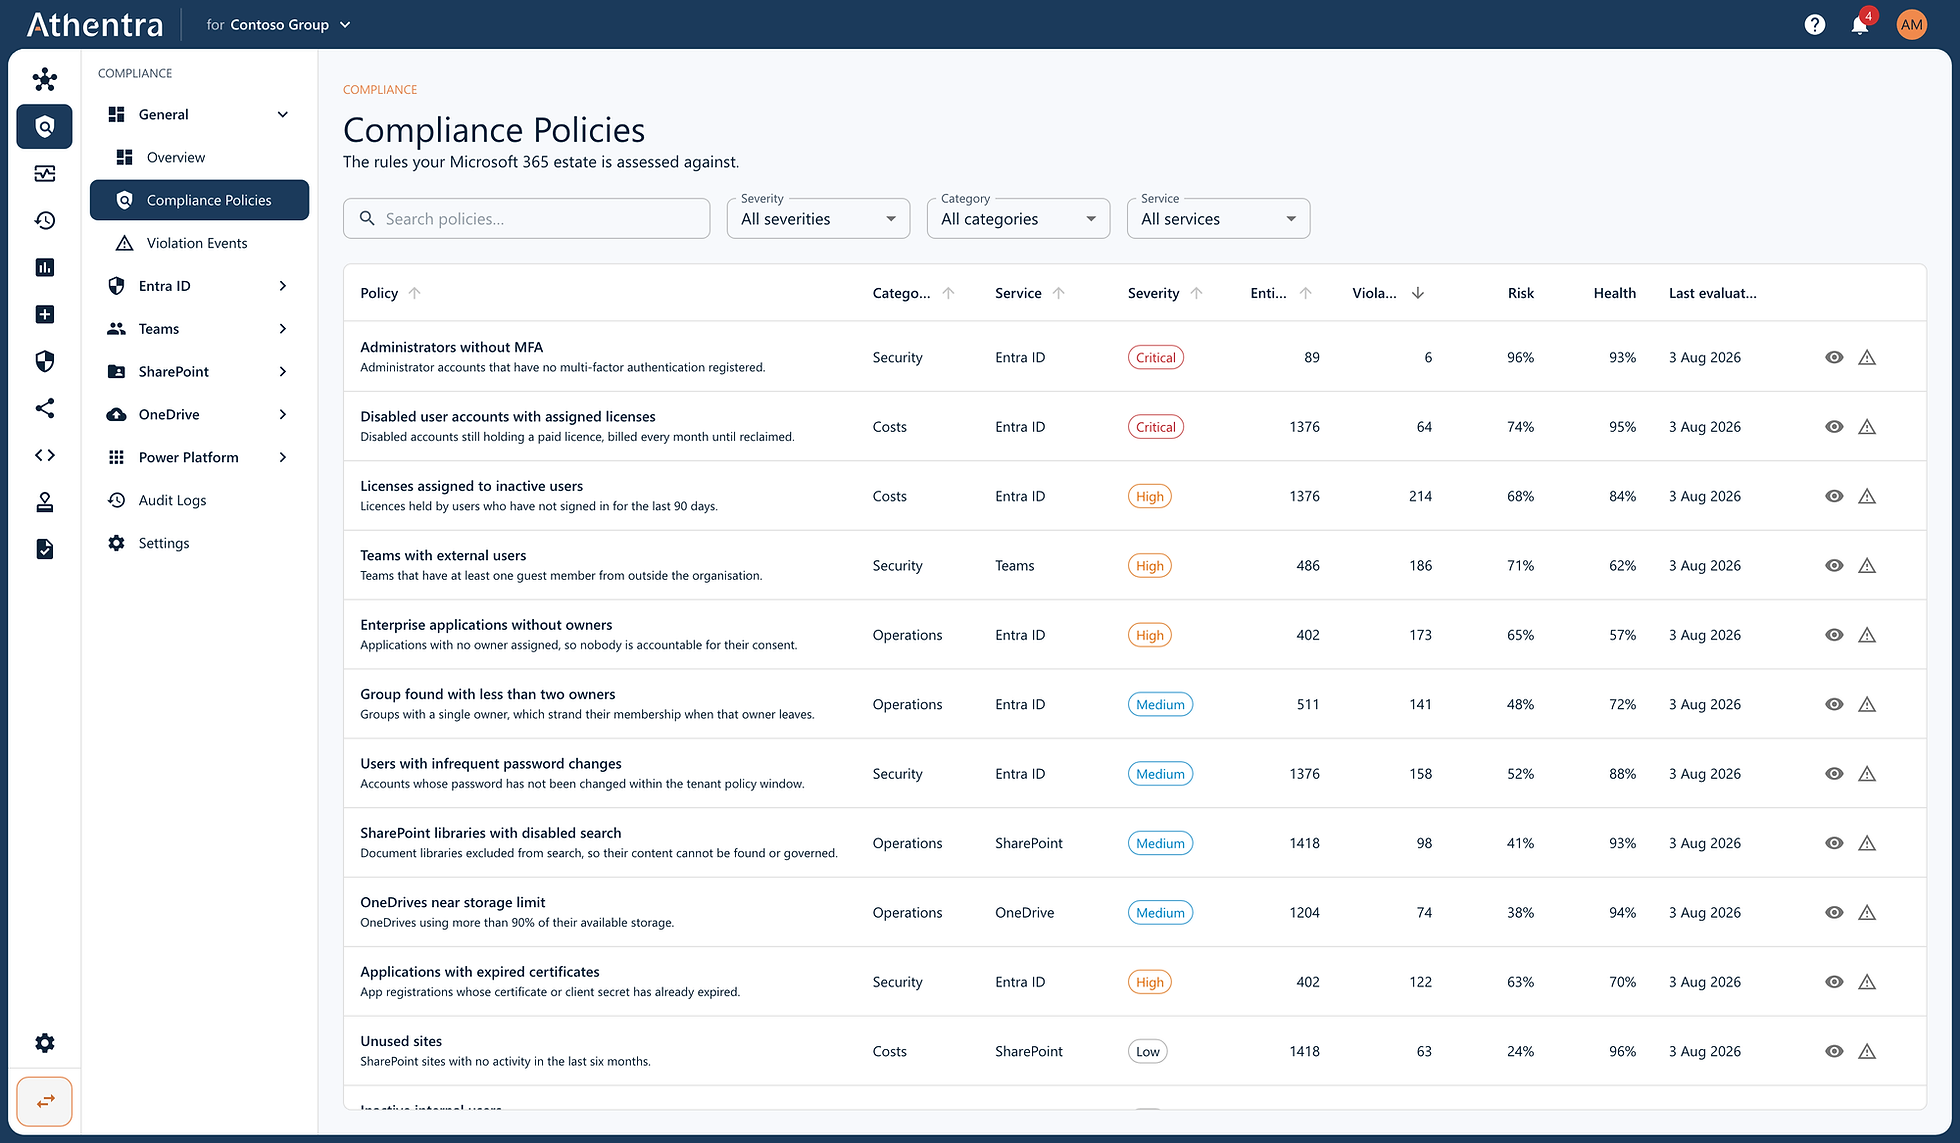
100+ einsatzbereite Richtlinien, jede mit eigenem Risiko- und Gesundheitswert.
02/11
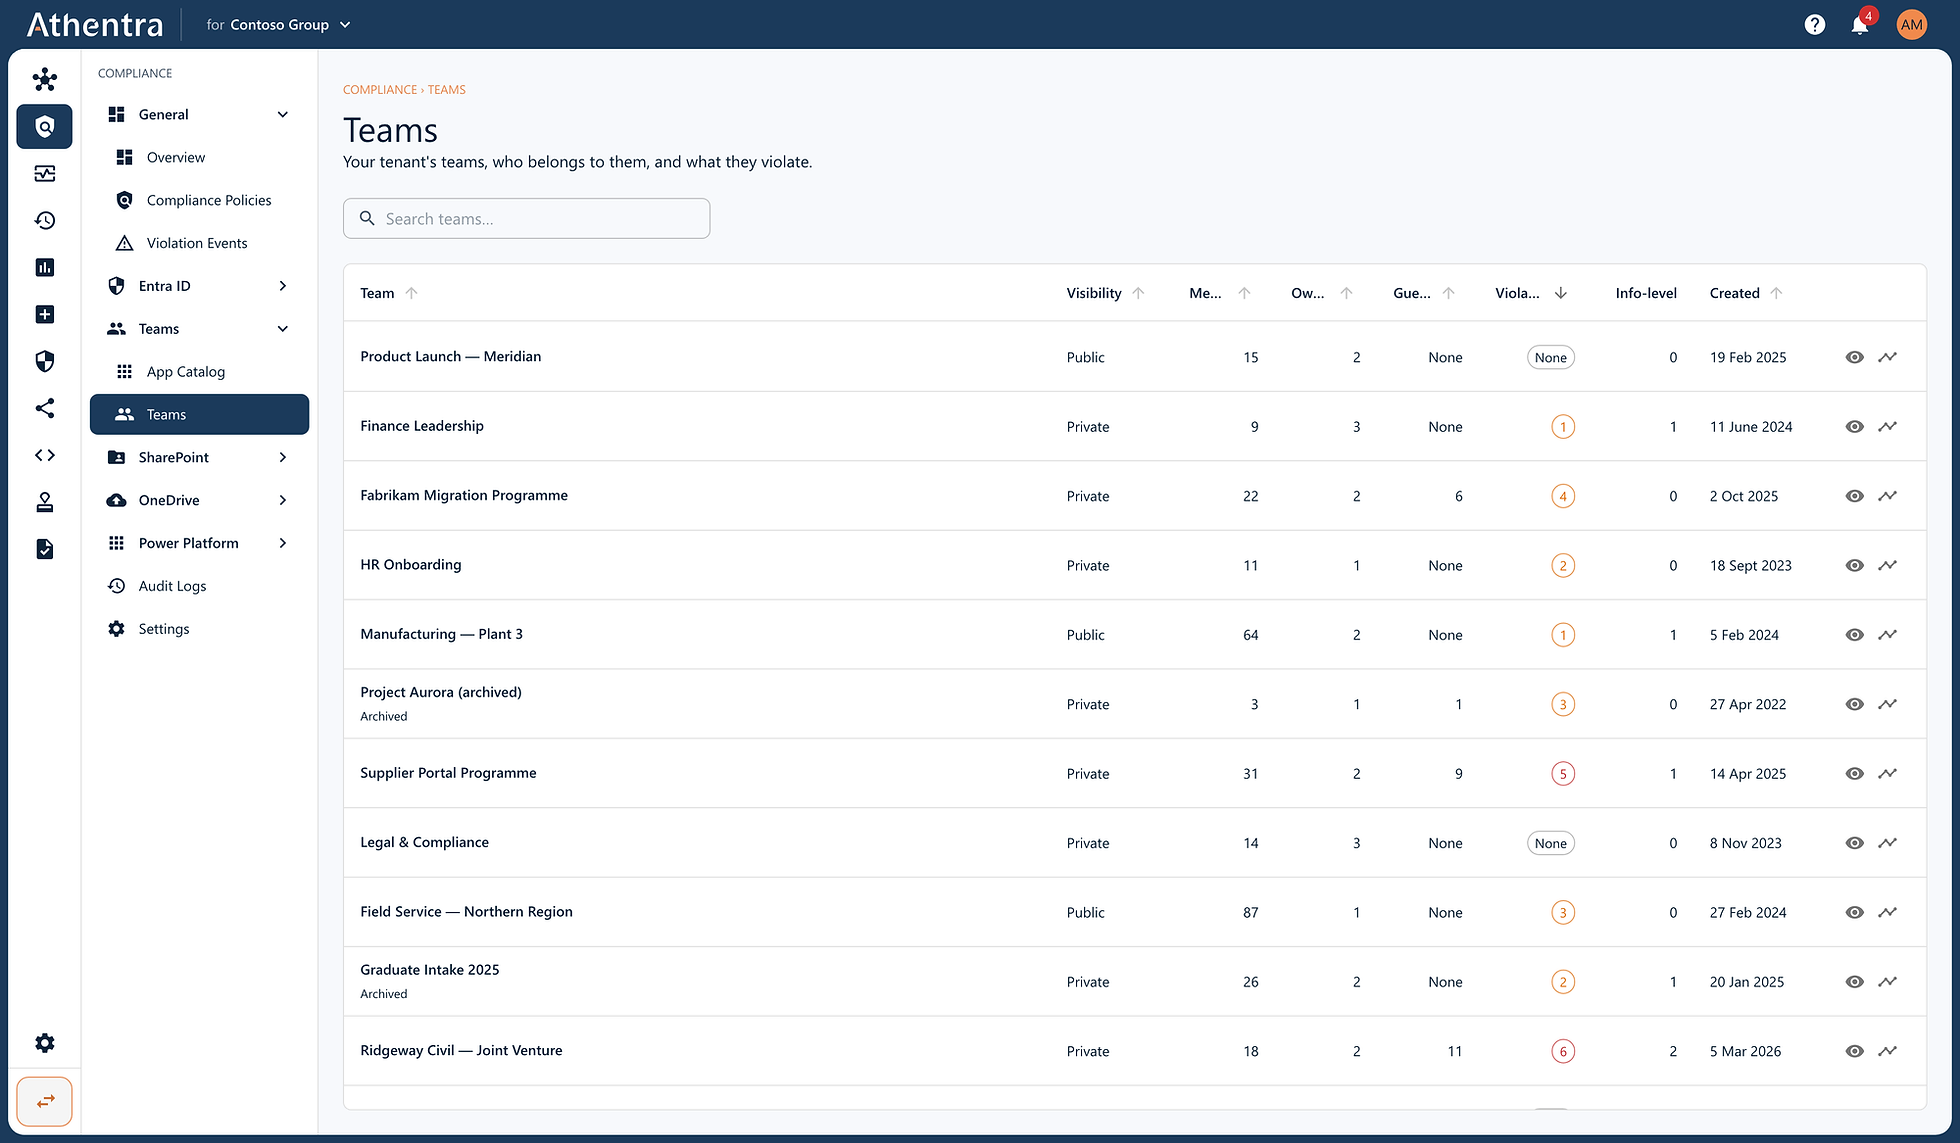
Jedes Team, seine Eigentümer, seine Gäste und seine Verstöße — in einer Übersicht.
03/11
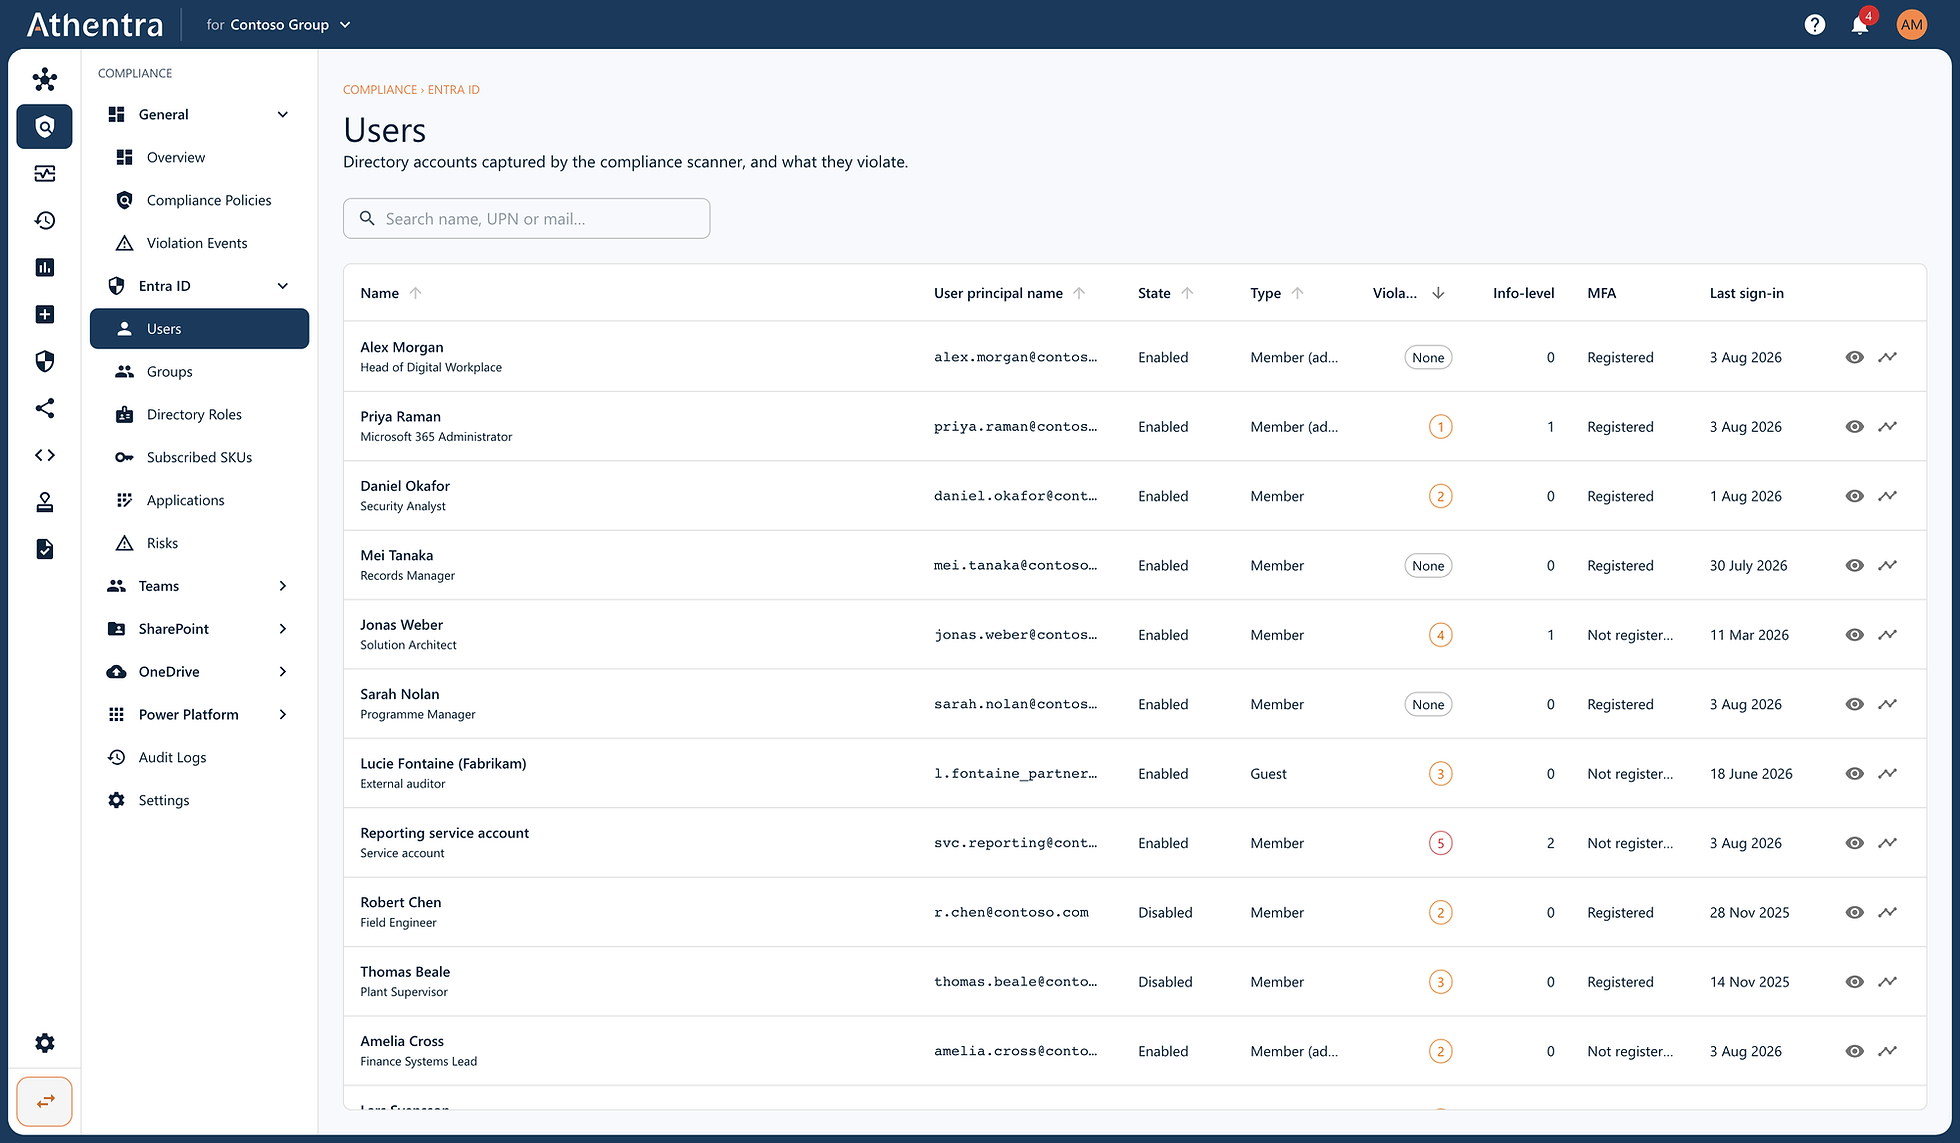
Wer MFA hat, wer Gast ist, wer deaktiviert und trotzdem lizenziert ist.
04/11
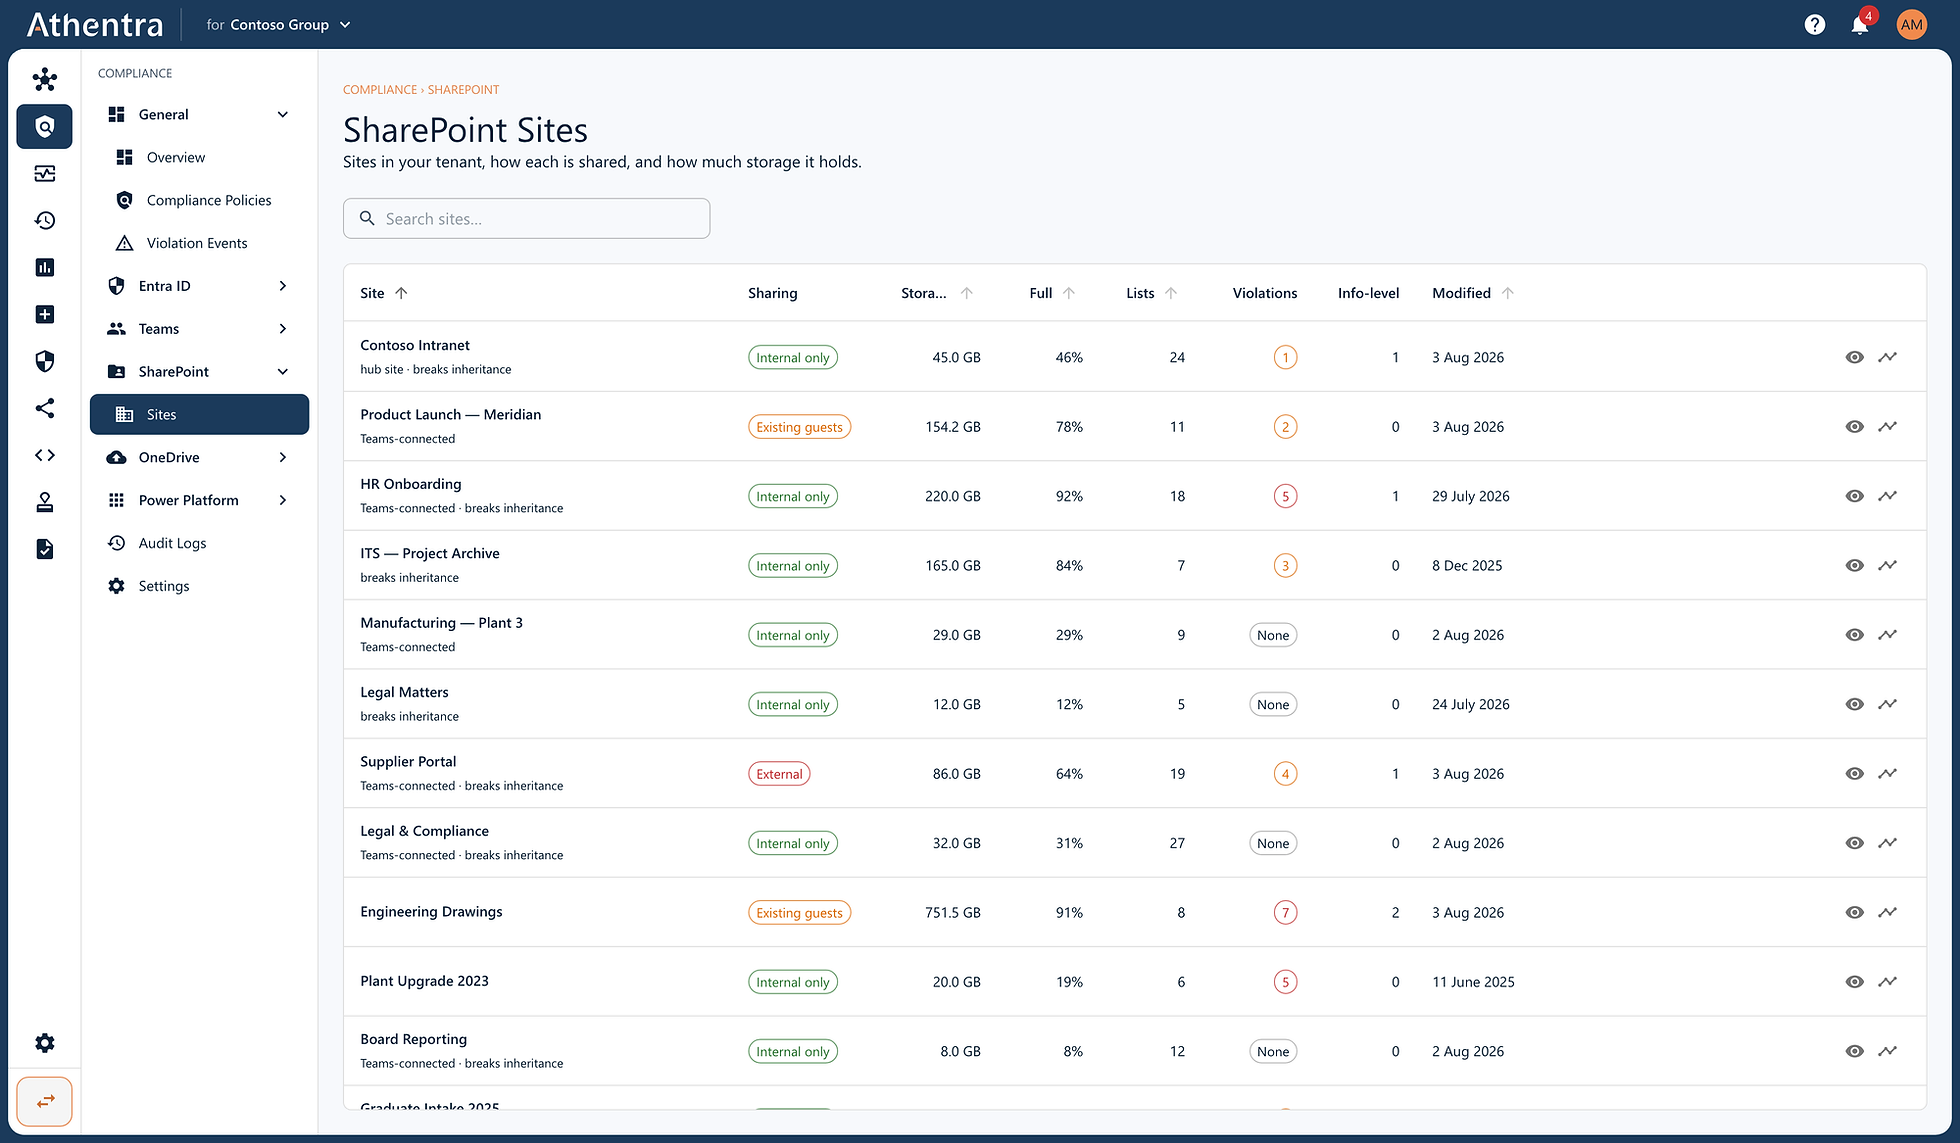
Speicher, Freigabestatus und Verstöße für jede Site.
05/11
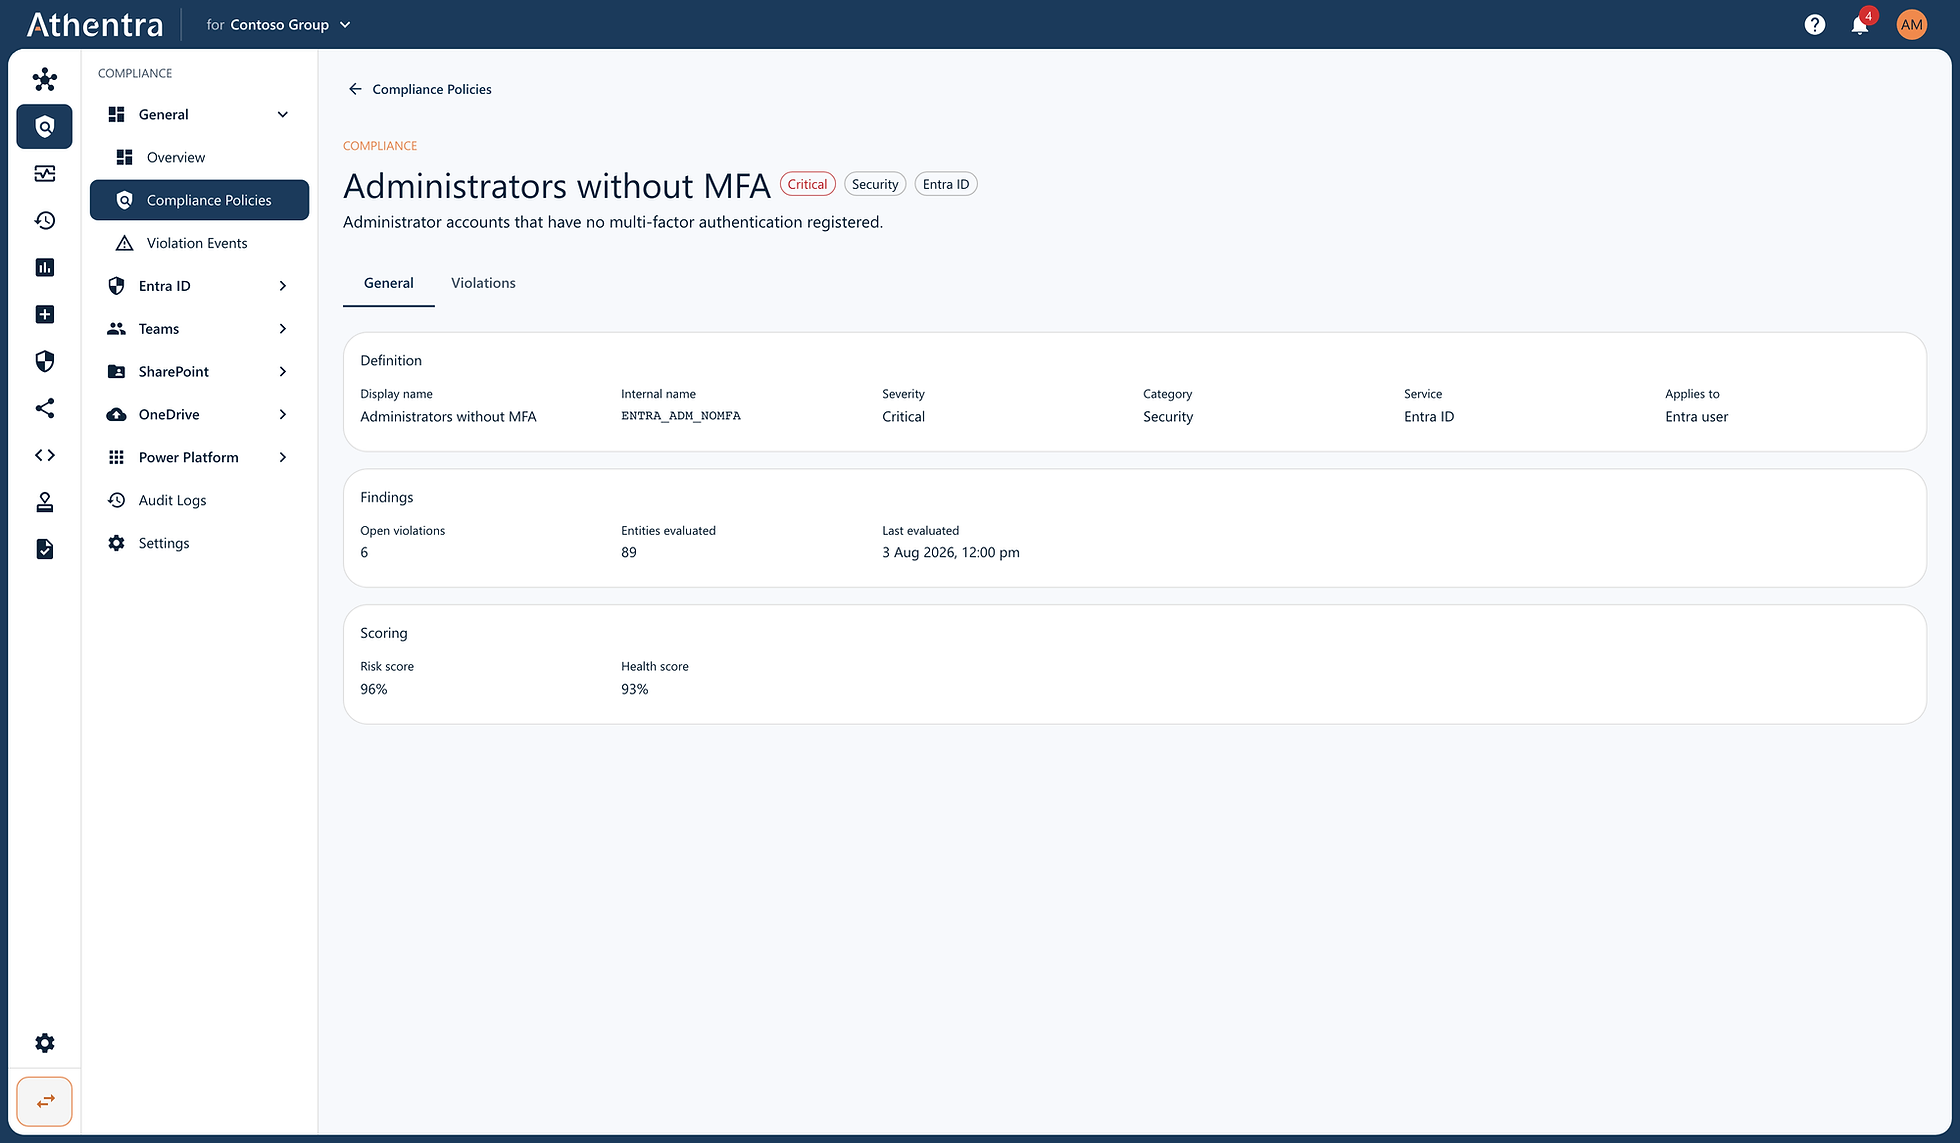
Jede Richtlinie sagt genau, was sie prüft, wie kritisch das ist und was sie gefunden hat.
06/11
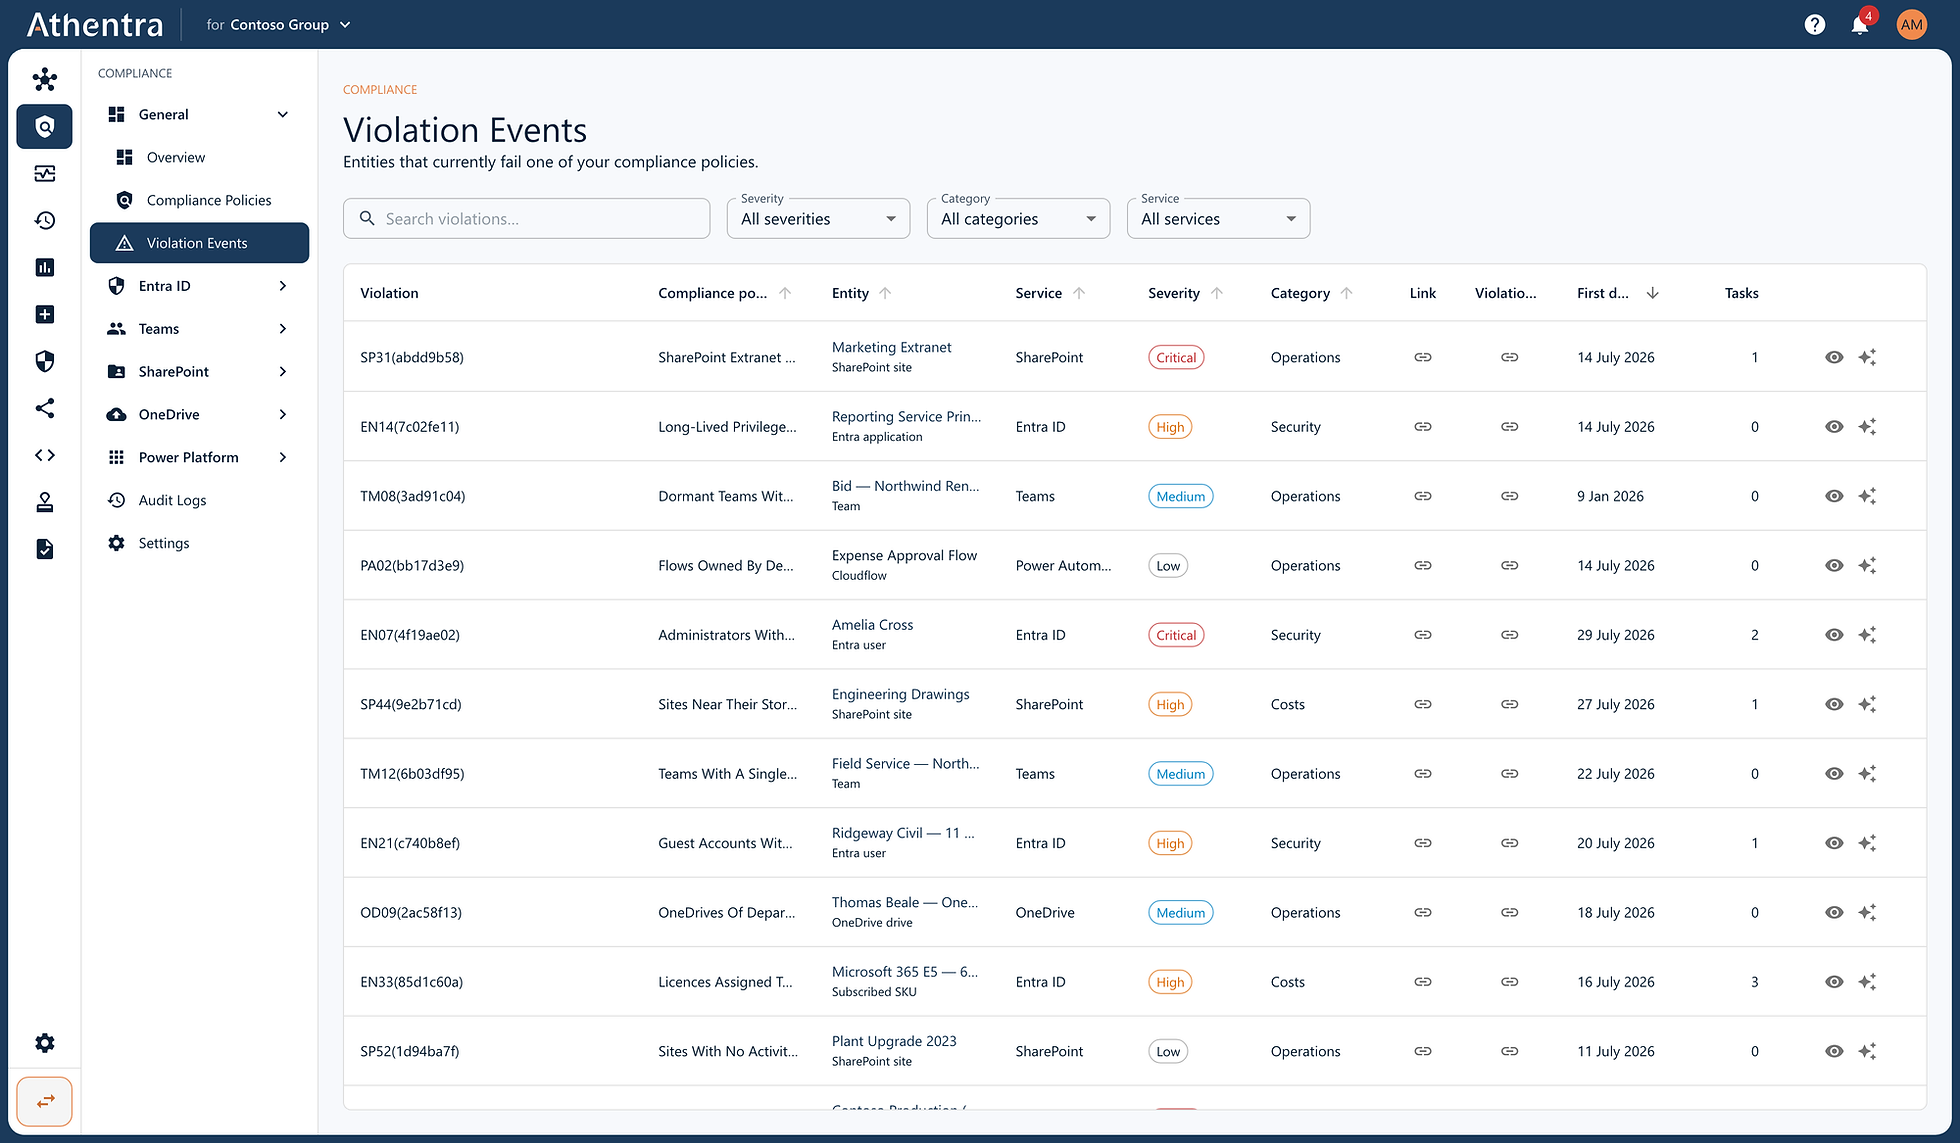
Jede Feststellung ist ein Eintrag: die Entität, die Richtlinie, die Schwere, der Dienst.
07/11
Governance läuft ohne Sie: Ereignisse erkannt, Aktionen ausgeführt, Ergebnisse festgehalten.
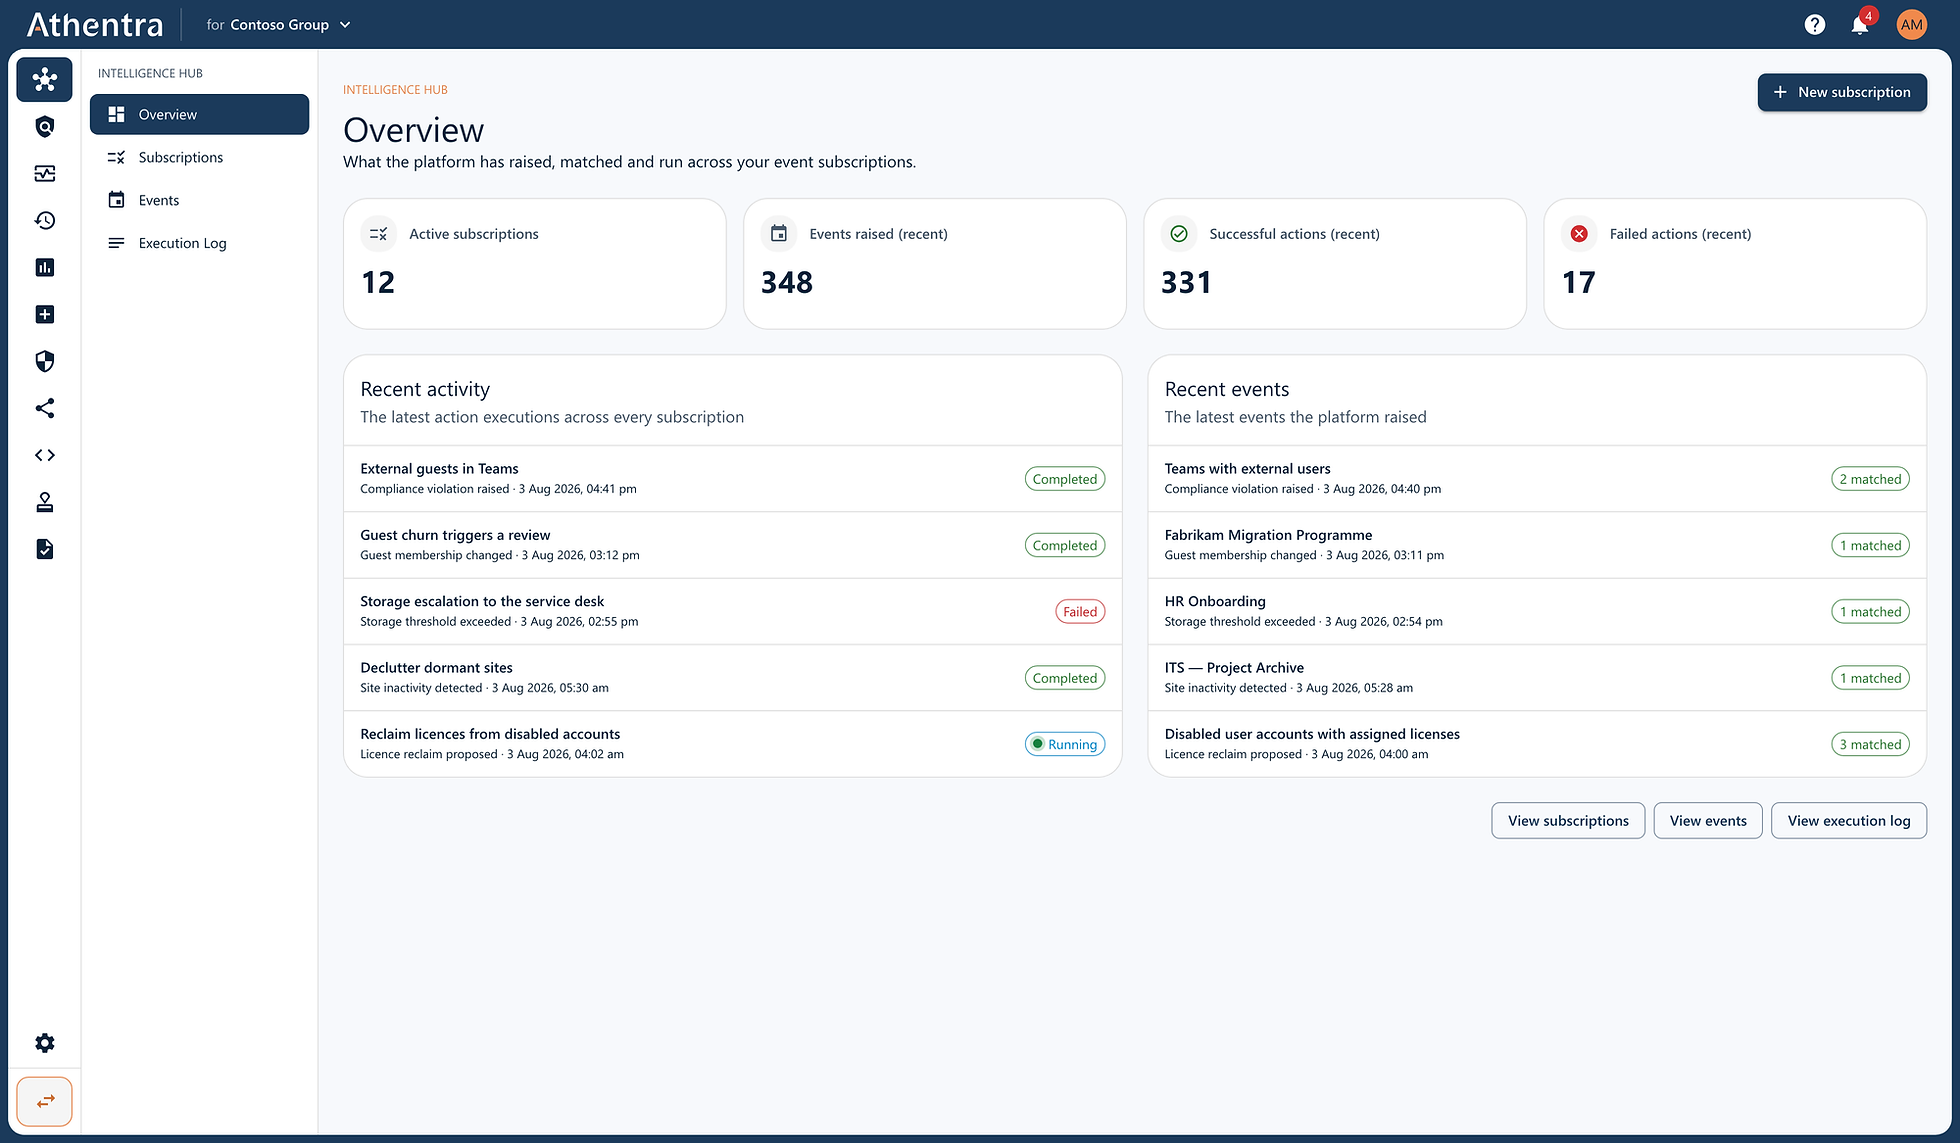
08/11
Die KI findet das Problem nicht nur. Sie erklärt es und liefert die Schritte — geschätzt und priorisiert.
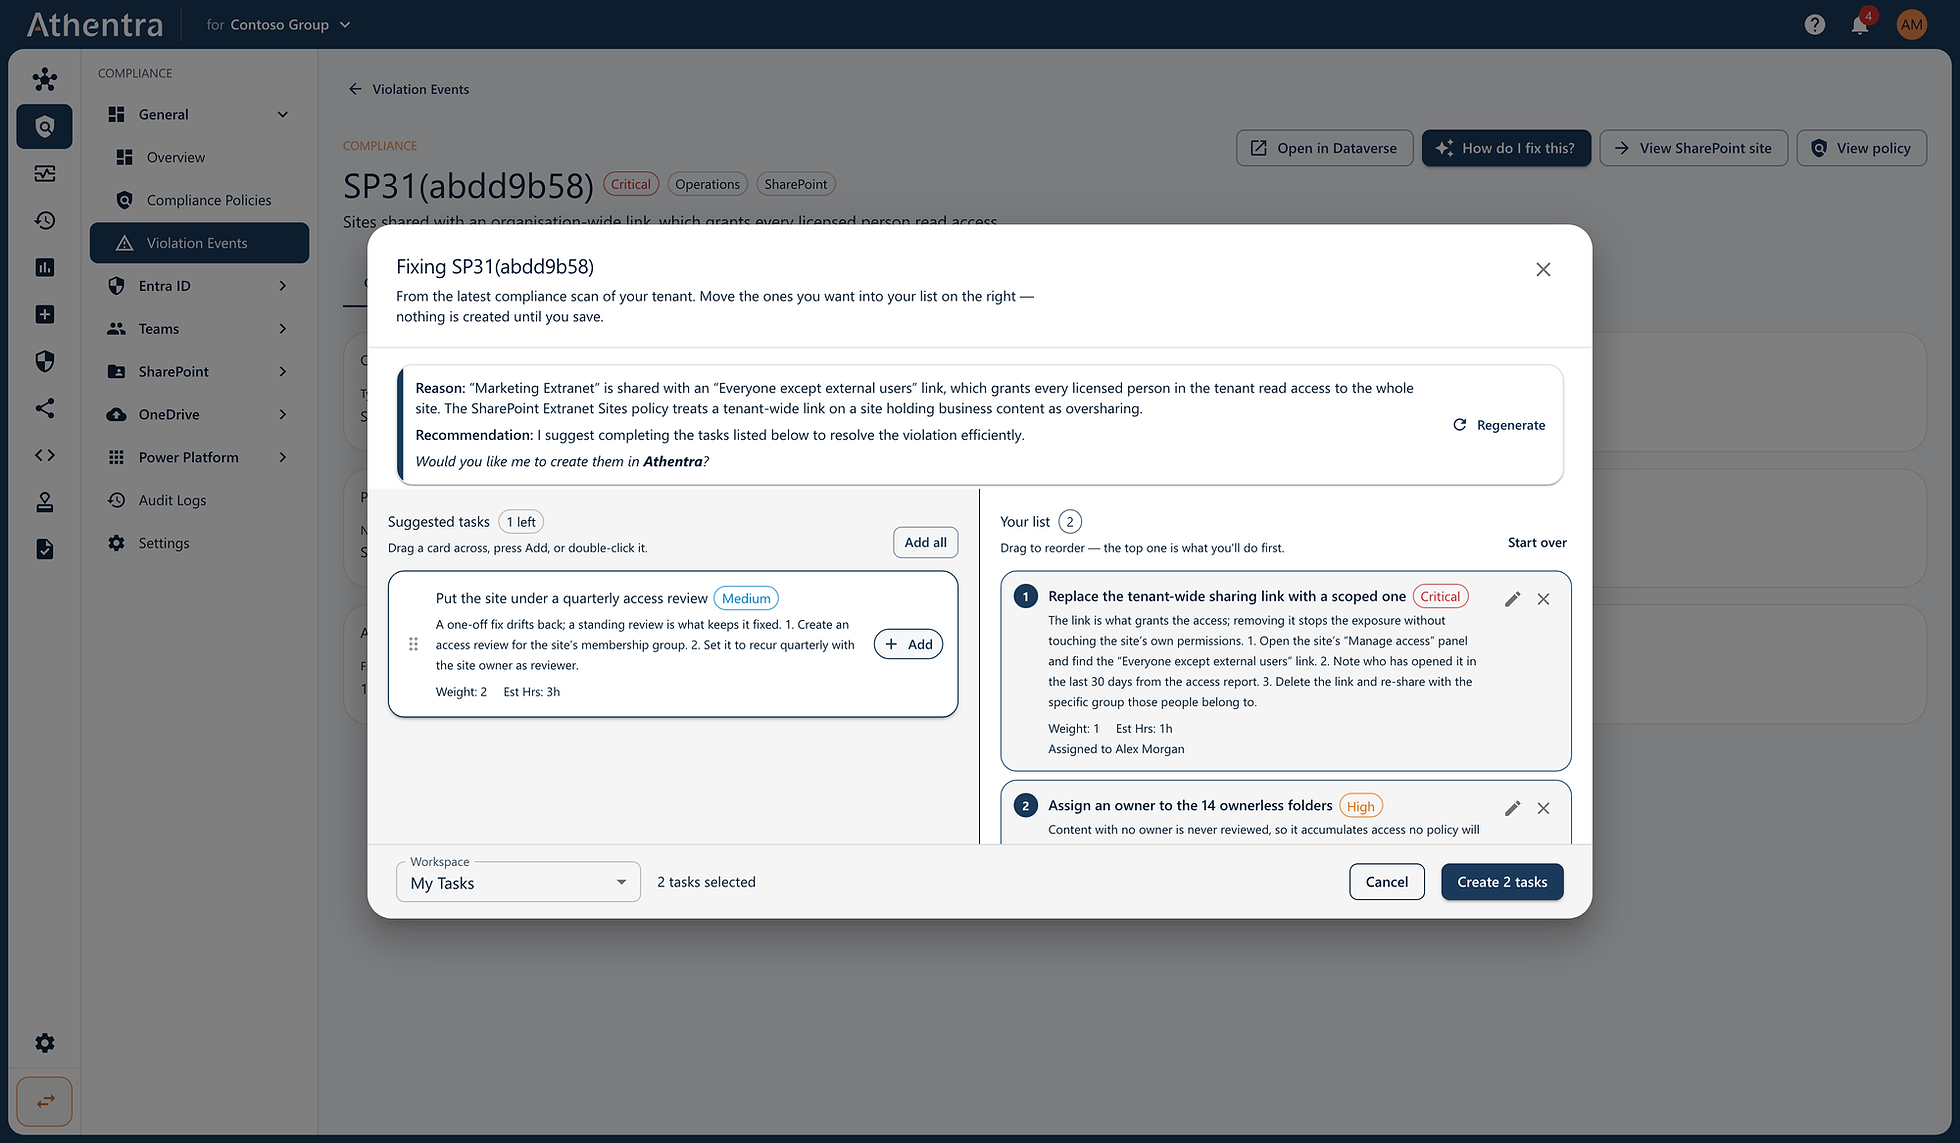
09/11
Den Tenant im freigegebenen Zustand festhalten und alles Spätere damit vergleichen.
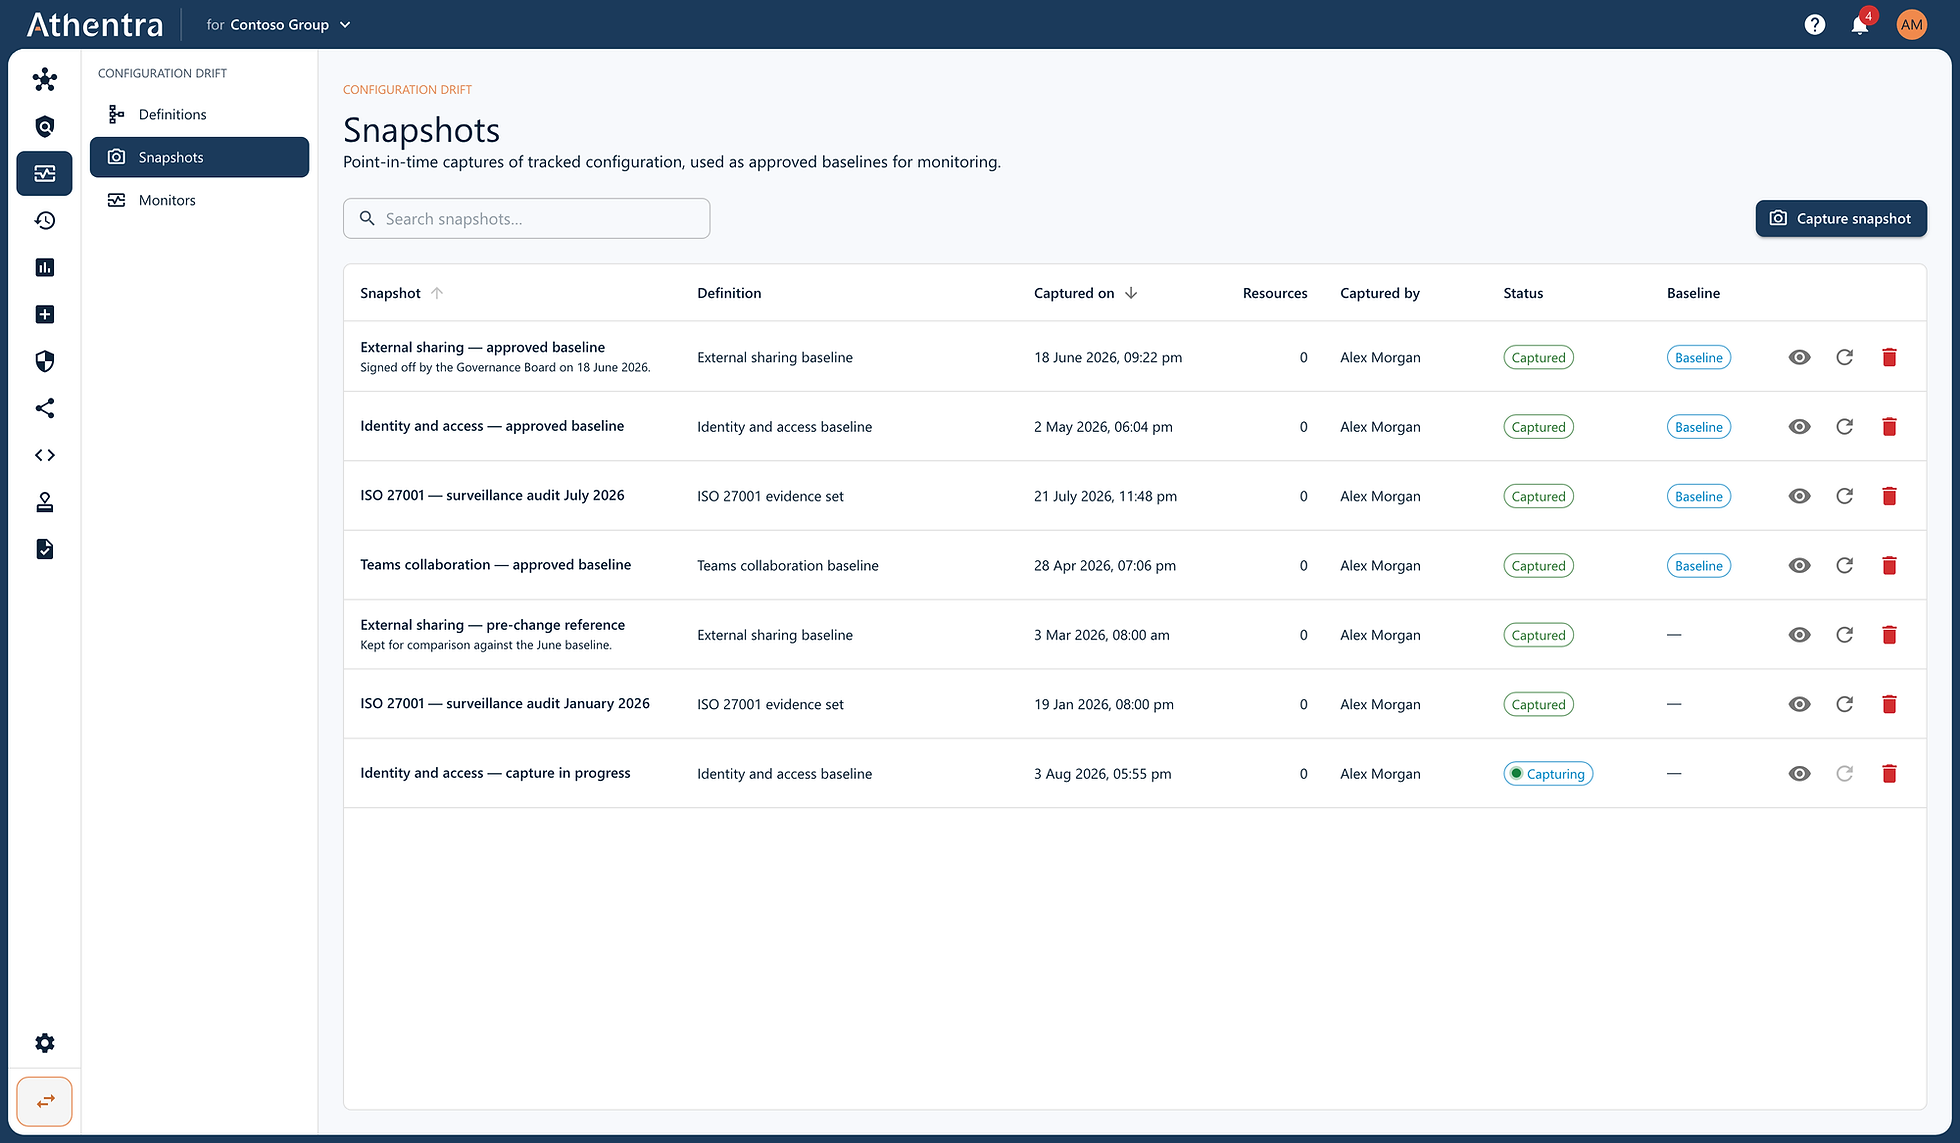
10/11
Referenzstände werden im Wechsel alle sechs Stunden geprüft, und jede Abweichung wird zum Verstoß.
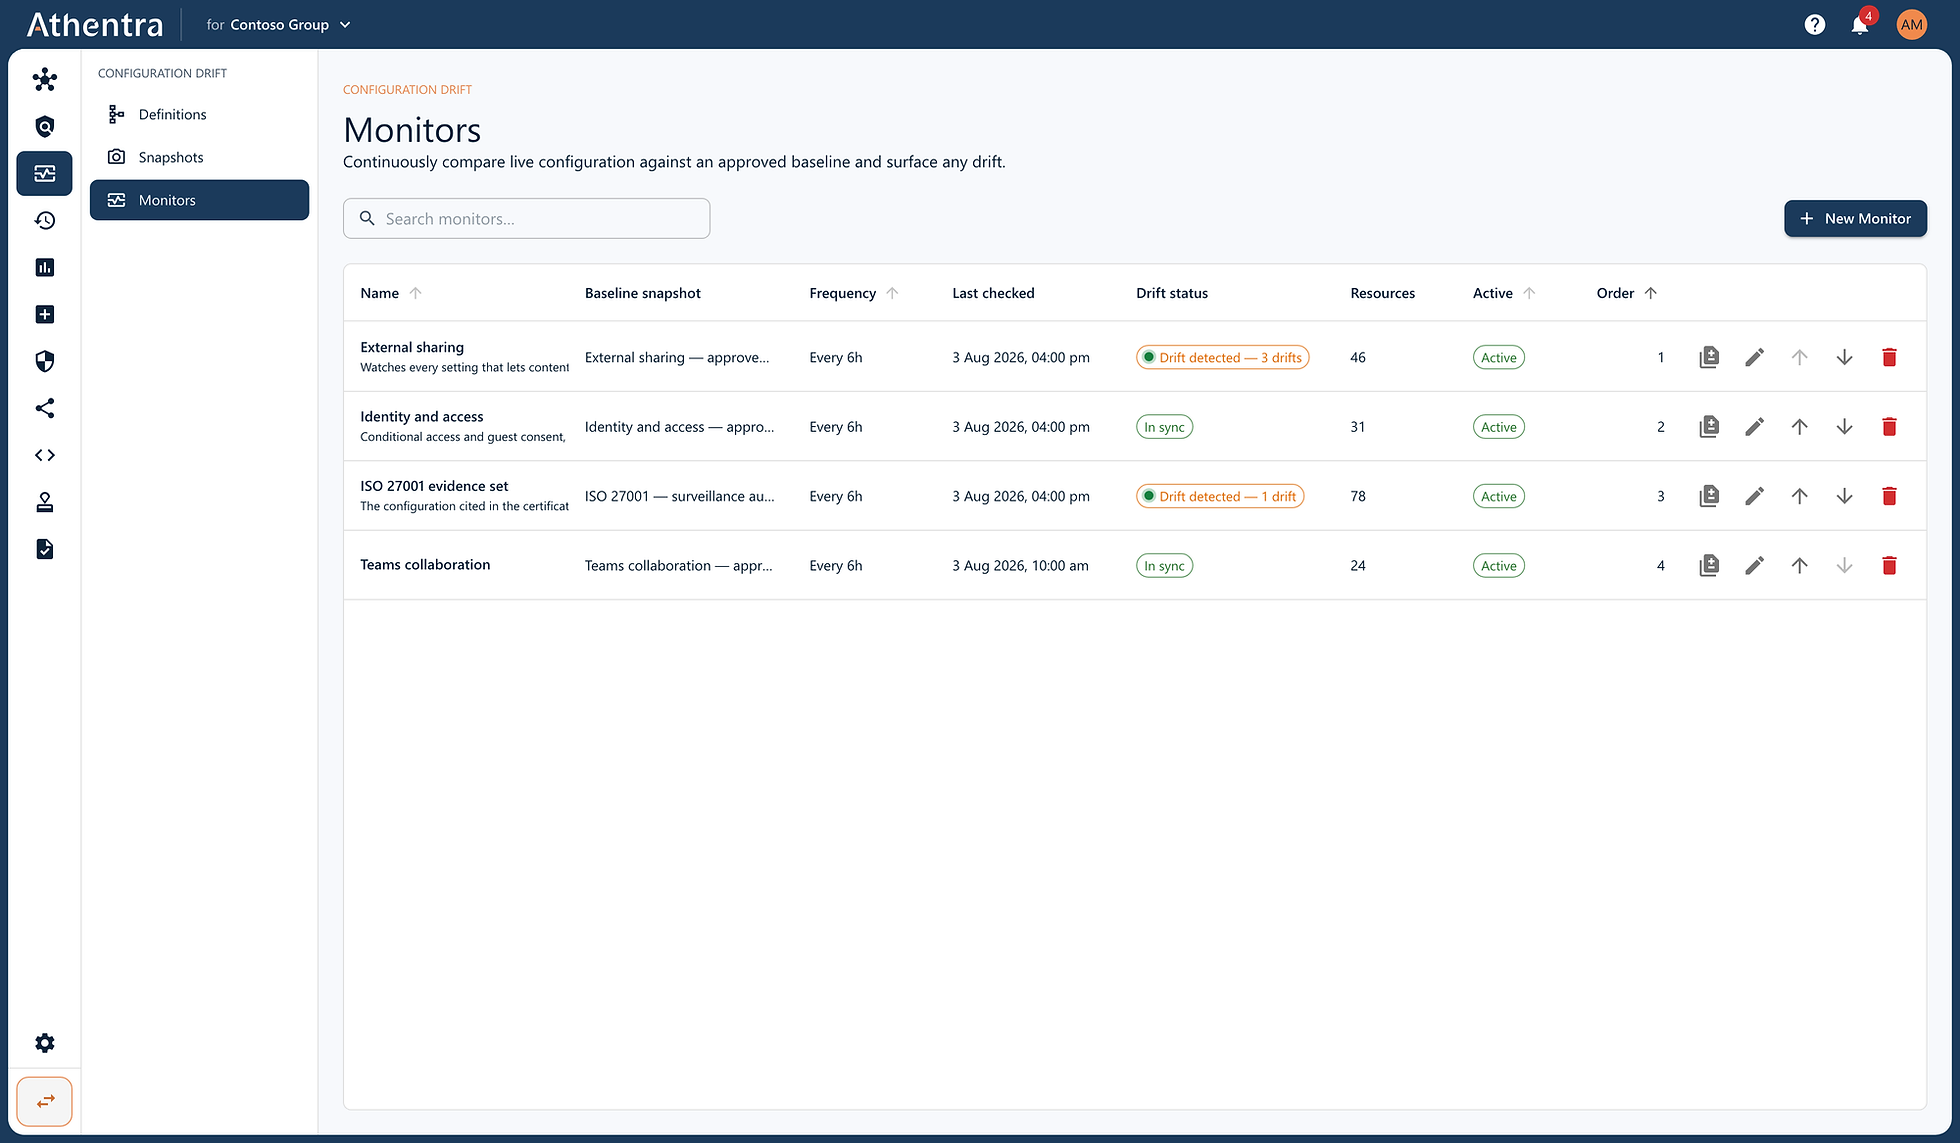
11/11
Jemand hat um 02:14 Uhr den Gastzugriff ausgeweitet. Athentra zeigt den freigegebenen Wert und den aktuell gesetzten Wert nebeneinander.
Niemand nimmt Governance auf einen Schlag in Angriff. Die meisten starten mit einem einzelnen Druckpunkt — die Vorbereitung auf Copilot, zu breite Freigaben eindämmen, herrenlose Arbeitsbereiche aufräumen oder eine Prüfung vorbereiten — und weiten es von dort aus. Athentra ist so gebaut, dass es vom ersten dieser Punkte an nützt und auch dann noch passt, wenn die übrigen dazukommen.